Hoe kon de diefstal van gegevens van miljoenen Odido-klanten gebeuren?
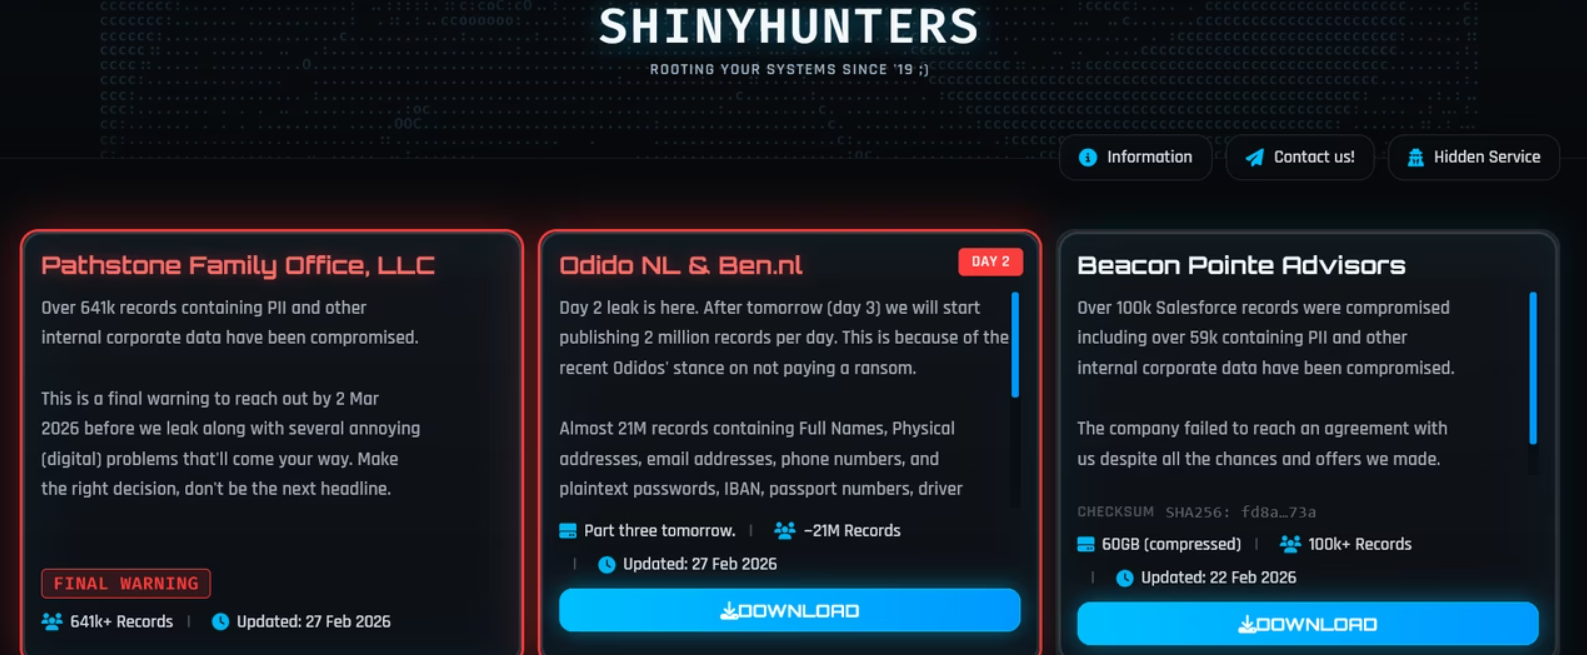
Telecomprovider Odido is al dagenlang voorpaginanieuws omdat enorm veel klantgegevens door hackers zijn gestolen. Geschat wordt dat het om gegevens van zes miljoen klanten gaat. Omdat Odido niet bereid is het losgeld te betalen is de hackerclub genaamd ShinyHunters , ook wel bekend als UNC6240, vanaf 26 februari gestart met het publiceren van delen van de klantendata. Iedere dag wordt de data steeds vertrouwelijker. Op een gegeven moment komen BSN-nummers ook openbaar. Op 28 februari, de derde dag dat data is gelekt, zijn ook bijna 1 miljoen documentnummers gepubliceerd.
Laatste update: 2 maart 2026
Op 7 februari heeft Odido een onderzoek gestart naar de hack. Op 12 februari stuurde het bedrijf een e-mail naar haar klanten over de hack. Ook op 12 februari berichtte Reuters over de hack.
Opmerkelijk is dat Odido op 9 februari, een paar dagen na het ontdekken van de hack, haar beursgang heeft afgeblazen. Zeer waarschijnlijk vanwege de hack en de schadelijke gevolgen voor de reputatie van het bedrijf.
Odido weigert in te gaan op de eis van de hackers om losgeld te betalen in ruil voor het stopzetten van de publicatie van gestolen klantdata. Hoewel het telecombedrijf zelf geen inhoudelijk commentaar geeft, lijkt de belangrijkste motivatie achter dit besluit het principe dat betaling het verdienmodel van cybercriminelen in stand houdt. Dat kan worden gezien als een nobel streven, maar de consequenties zijn aanzienlijk: miljoenen klanten lopen hierdoor mogelijk jarenlang een verhoogd risico op identiteitsfraude en ander misbruik van hun gegevens. Daarnaast dreigt Odido geconfronteerd te worden met een forse boete van de Autoriteit Persoonsgegevens, terwijl ook reputatieschade en juridische claims op de loer liggen.
De openbaring van de klantgegevens wordt gedaan op het darkweb, een deel van het internet dat niet zonder meer toegankelijk is. Er moet op de computer eerst een Tor-browser zijn geïnstalleerd. De data wordt echter tevens op een Russische server gepubliceerd die direct via internet toegankelijk is.
Volgens de NOS hebben de hackers € 500.000 geëist om publicatie van de gestolen data te voorkomen. Tegelijk meldt RTL Nieuws dat ShinyHunters spreekt van een “bedrag van zeven cijfers” — dus minimaal €1 miljoen — maar bereid is te onderhandelen. Het telecombedrijf is eigendom van private equity-firma’s Apax Partners en Warburg Pincus. In 2024 bedroeg de omzet van Odido circa €2,3 miljard en draaide het bedrijf een verlies van €96 miljoen.
De vraag die centraal staat: hoe kon het dat hackers enorm veel klantdata konden stelen? Odido geeft geen reacties op vragen van de media, waardoor de informatie afkomstig is van bronnen. Volgens die bronnen hebben de hackers met vishing (voice phishing) medewerkers van de klantenservice zover gekregen om inlognaam, wachtwoord en de tweefactorcode te geven. Daardoor was het mogelijk om op afstand in te loggen op het ICT-systeem van Odido en toegang te krijgen tot klantgegevens.
Er is geen gebruik gemaakt van een bug in software. Er is simpel gebruik gemaakt door medewerkers te misleiden en middels hun permissies en vele fouten van de ICT-afdeling data te stelen.
Uit onderzoek van de Amerikaanse onderzoeksjournalist Brian Krebs blijkt dat de werkwijze van de hackersgroep ShinyHunters allerminst nieuw is. Al in mei 2025 voerde de groep een grootschalige aanvalscampagne uit die specifiek was gericht op organisaties die gebruikmaken van Salesforce. Medewerkers van tientallen bedrijven werden telefonisch benaderd door aanvallers die zich voordeden als IT-ondersteuning. Via deze zogeheten voice-phishing (vishing) wisten zij slachtoffers ertoe te bewegen een ogenschijnlijk legitieme applicatie te koppelen aan de Salesforce-omgeving van hun organisatie. In werkelijkheid ging het om een kwaadaardige app die via het officiële autorisatiesysteem toegang kreeg tot bedrijfsdata. Omdat deze toegang formeel door een medewerker werd verleend, was er geen sprake van een klassieke hack, maar van misbruik van vertrouwen en interne processen. Deze methode stelde de aanvallers in staat om op grote schaal gegevens te exporteren zonder technische beveiligingsmaatregelen te hoeven doorbreken — een aanpak die volgens security-onderzoekers bij honderden organisaties succesvol werd toegepast.
Welke data is gelekt
Van miljoenen klanten zijn enorm veel gegevens gelekt. Van adres, bankrekeningnummer en paspoortnummer. Ieder record in de database heeft maar liefst 355 velden. Deze zijn allemaal in te zien via deze website.

De digitale toegangspoort
Hoewel er niet veel publiekelijk bekend is, weten we dat de klantgegevens zijn opgeslagen in Salesforce-software binnen een beveiligde cloudomgeving. De opslag van de gebruikersnamen en wachtwoorden van Odido-medewerkers wordt gedaan met een zogenaamde Identity Provider: een centrale plek die het mogelijk maakt dat medewerkers met dezelfde gebruikersnaam toegang krijgen tot verschillende softwaresystemen. Mogelijk gebruikt Odido Microsoft Entra ID als Identity Provider.
Deze Identity Provider controleert bij het inloggen de gebruikersnaam en het wachtwoord. Als deze kloppen en de gebruiker rechten heeft om Salesforce te gebruiken, wordt er om een code gevraagd. Als deze correct wordt ingevoerd, kan er zonder opnieuw om een wachtwoord te vragen ingelogd worden op het Salesforce-systeem.
Deze manier van inloggen kan worden misbruikt door hackers. Eind januari, een paar dagen voordat de hack van Odido in het nieuws kwam, publiceerde Salesforce een waarschuwing waarin wordt geadviseerd gebruik te maken van phishing-resistente MFA: een extra beveiliging die niet is gebaseerd op het invoeren van een code maar op de aanwezigheid van bepaalde hardware op de werkplek. Bij sommige van die hardware moet de medewerker nog een handeling verrichten, zoals het aanraken van het apparaat, om te kunnen inloggen. Hieronder is een voorbeeld van een zogenaamde FIDO-key. Een apparaatje van 30 euro had deze hack kunnen voorkomen.
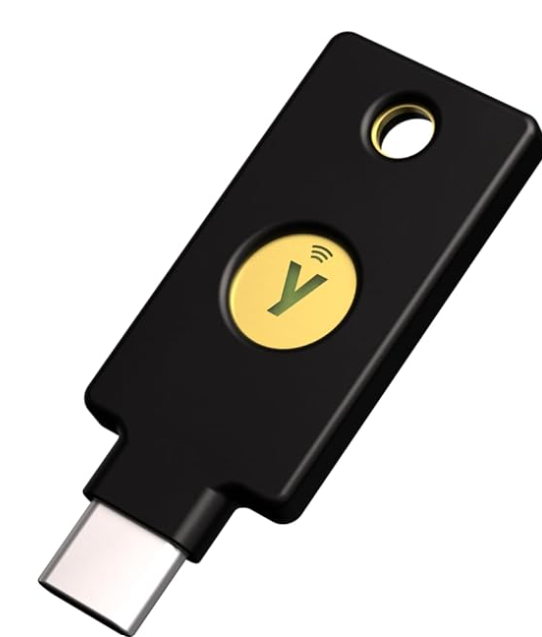
In datzelfde artikel staan ook maatregelen genoemd die voorkomen dat hackers ongemerkt enorm veel data kunnen downloaden vanuit Salesforce. Odido heeft kennelijk onvoldoende of zelfs geen maatregelen genomen, tenzij de hackers een account van een medewerker hebben overgenomen die vanwege zijn of haar functie de mogelijkheid had om alle gegevens van alle klanten te downloaden. Het lijkt zeer onwaarschijnlijk dat iemand deze permissies nodig heeft.
Eerder de privacy geschonden
In maart 2021 berichtte NRC over het schenden van de privacy van T-Mobile klanten. De oude naam van Odido is T-Mobile. Deze verstrekte verkeersgegevens aan het CBS. Naar aanleiding van het NRC artikel deed de Rijksinspectie Digitale Infrastructuur (RDI) een onderzoek. De interne verwerking van verkeersgegevens door Odido voldeed niet aan de Telecommunicatiewet. De RDI legt Odido daarom een boete op van 175.000 euro.
Blijkbaar was en is er bij Odido een slecht ontwikkeld verantwoordelijkheidsbesef van hoe goed klantendata moet worden beschermd. Niet alleen tegen hackers maar ook tegen nieuwsgierig medewerkers en overheidsinstanties als het CBS.
ShinyHunters manier van aanvallen
Google Threat Intelligence Group schreef in 2025 dit artikel over aan aanval op Salesforce. Het Google security team deed onderzoek naar een hackersgroep die zij UNC6240 noemde. UNC staat voor UNCategorized, 6240 is een volgnummer. UNC6040 is dezelfde groep maar deze naam wordt gebruikt voor de fase waar de data wordt gestolen.
Al in maart 2025 schreef Salesforce dit artikel dat een serie van maatregelen beschrijft om toegang door onbevoegden te voorkomen en als deze toch binnenkomen, wordt voorkomen dat data op grote schaal wordt gestolen.
ShinyHunters vraagt aan medewerkers of deze een zogenaamde Data Loader app willen installeren. De hacker doen zich voor als een medewerker van de ICT-afdeling. Deze app kan eenvoudig data exporteren vanuit de Salesforce applicatie naar een CSV-bestand.
Er is geen enkele reden dat een Odido medewerker die contact heeft met klanten deze Data Loader app nodig heeft voor zijn/haar werkzaamheden. Als de hackers inderdaad deze app hebben gebruikt is dat een van de fouten van Odido.
Salesforce geeft sinds kort een waarschuwing op de pagina waar de Data Loader kan worden geinstalleerd.

Waar ging het mis?
Odido heeft verschillende mogelijkheden van verdediging onvoldoende op orde. De medewerker is de zwakste schakel. Veel organisaties trainen medewerkers om bijvoorbeeld niet op links te klikken. Hier hebben een of meerdere medewerkers hun wachtwoord en 2FA-code afgegeven aan iemand waarvan zij dachten dat het een ICT-medewerker was.
De volgende serie van fouten ligt bij de ICT-afdeling van Odido. Om op afstand in te kunnen loggen zou dat uitsluitend mogelijk moeten zijn vanaf zogenaamde managed devices: computers die onder beheer staan van de ICT-afdeling van Odido. Daarnaast zou een connectie met het ICT-systeem uitsluitend mogelijk moeten zijn via een beveiligde VPN-verbinding.
Uit de analyse van Google Threat Intelligence blijkt dat de hackers gebruik maken van een bedrijf genaamd Mullvad dat VPN-verbindingen biedt. Zeer waarschijnlijk heeft Odido geen gebruik gemaakt van zogenaamde whitelisting waarbij uitsluitend toegestane IP-adressen toegang kunnen krijgen tot de Salesforce omgeving.
Verder zijn 2FA-codes die worden gegenereerd door een apparaat niet de meest veilige oplossing. Dat blijkt, want aanvallers kunnen deze middels vishing bemachtigen. Beter is om 2FA via een fysiek apparaat te laten verlopen dat in de computer moet worden gestoken, zoals met de eerder genoemde FIDO-key.
Het is onbekend hoe de aanval precies is verlopen. Mogelijk hebben de aanvallers een computer van een medewerker op afstand ongemerkt overgenomen en vanaf daar de gebruikersnaam, wachtwoord en 2FA gebruikt om toegang te krijgen tot de data.
De NOS schrijft dat de hackers gebruik maakten van scraping, het geautomatiseerd opvragen en opslaan van webpagina’s, wisten ze de klantgegevens te bemachtigen. Dat zou betekenen dat de gegevens van iedere klant steeds werden opgevraagd via een webpagina, deze gegevens werden vastgelegd, om daarna naar de volgende klant te gaan. Dat lijkt zeer onwaarschijnlijk. Dit is een zeer tijdrovende methode en het is maar de vraag hoe steeds naar een volgend klantrecord kan worden gegaan. Bovendien staan in de gelekte data de namen van de velden zoals deze in de database staan.
Veel waarschijnlijker is dat de aanvallers de Data Loader App hebben laten installeren en daarom in 1 opdracht vele data hebben gedownload.
Detectie die had moeten plaatsvinden
De derde verdedigingslaag heeft ook gefaald en dat is de meest opmerkelijke. Er is geen enkele callcentermedewerker die vanuit zijn functie enorm veel data uit het klantsysteem moet kunnen downloaden. Software van Odido had moeten detecteren dat er door één account enorm veel data werd verstuurd naar een computer — mogelijk zelfs een computer die geen onderdeel was van het ICT-netwerk van Odido.
Met alle mogelijkheden die firewalls en andere apparatuur bieden, en met AI om realtime logfiles te analyseren, had dit lek gedetecteerd moeten kunnen worden.
Salesforce Sales Cloud for CRM is cloudgebaseerde software en draait dus niet in datacenters van Odido. Odido huurt als het ware het gebruik van de software. Salesforce biedt naast de basisfunctie allerlei extra toepassingen, waaronder Salesforce Shield. Shield bevat een functie genaamd Event Monitoring waarmee zeer gedetailleerd kan worden gedetecteerd dat er afwijkende gedragingen zijn, zoals massale data-export.
Het is geen goedkope oplossing: de list price is ongeveer 10% van wat een klant betaalt voor het gebruik van de reguliere Salesforce-software. Voor een organisatie als Odido kan dat al snel oplopen tot circa €100.000 per jaar. Het is niet bekend of Odido deze of vergelijkbare software gebruikt. Zeer waarschijnlijk niet. En als Odido deze of soortgelijke software gebruikt, dan is het nog maar de vraag of alarmering juist was ingesteld en of er opvolging aan de alarmering was. De software legt afwijkend gedrag vast maar verhinderd het gedrag lang niet altijd.
Ook is niet duidelijk hoe de hackers grote hoeveelheden data hebben geëxporteerd. Mogelijk hebben de hackers een of meerdere medewerkers kunnen verleiden de Data Loader App te installeren. Odido had maatregelen kunnen instellen die bijvoorbeeld voorkomen dat een API wordt benaderd of dat callcentermedewerkers data-exports kunnen maken.
Het is onbekend hoelang de hackers toegang hadden tot het klantsysteem. Zelfs als dat maandenlang zo was, had een patroon zichtbaar moeten zijn. Overigens is langdurige toegang onwaarschijnlijk omdat de levensduur van een 2FA-code beperkt is.
Slordige datahuishouding
Naast het ontbreken van belangrijke maatregelen tegen datadiefstal lijkt ook het beheer van data onvoldoende. Voormalige klanten die al vijf tot tien jaar geen klant meer waren, kregen van Odido een e-mail dat hun gegevens waren gestolen, terwijl Odido zelf schrijft dat gegevens maximaal twee jaar worden bewaard nadat een klant vertrekt.
Dit wijst op slordig omgaan met data. Na twee jaar had deze data verwijderd moeten worden. Uitsluitend data waar de Belastingdienst nog tot zeven jaar om kan vragen moet bewaard blijven. Deze had in een archief geplaatst moeten worden waar medewerkers van de klantenservice geen toegang toe hebben.
Als een soort goedmaker kunnen klanten tweejaar lang gratis gebruik maken van F-Secure Total. Odido stelt dat het om het F-Secure Total-pakket gaat, wat voor consumenten normaal 100 euro per jaar zou kosten. Wel vermeldt het bedrijf nadrukkelijk dat de vpn-dienst er niet bij zit. Normaal biedt dit pakket wel toegang tot een virtueel privaat netwerk.
Wachtwoorden niet gestolen
In tegenstelling tot wat sommige media schrijven zijn de wachtwoorden van klanten niet gestolen. Het veld met de naam password_c dat in de lek voorkomt is een zogenaamd verificatie code. De medewerker van de klantenservice kan de klant hierom vragen om zeker te weten dat de klant is die hij/zij beweert te zijn. Dit wachtwoord stond overigens in leesbare tekst opgeslagen in de database. Een van de vele fouten die Odido heeft gemaakt want deze verificatie code is nu niets meer waard want deze is te gebruiken door iedere die de gelekte data kan inzien.
Controle
Of je data te vinden is op het darkweb en internet is te controleren via een aantal websites. Zo is er https://datagelekt.nl/odido/. Als je hier je postcode, adres, huisnummer, e-mailadres, IBAN of telefoonnummer invult, kun je zien of deze in het lek voorkomen of niet.
De website Have I been pwned heeft ook de gelekte data ingelezen. Hier kan door middel van het invoeren van een e-mail adres gecontroleerd worden of je gegevens zijn gelekt.
Hoe voorkom je incasso’s
Criminelen kan 100% misbruik maken van de gegevens die zijn gelekt. Bijvoorbeeld door automatische incasso’s uit te voeren. Dit kan worden voorkomen door jouw bank expliciet aan te geven wie een incasso mag doen. Wie niet op de door jouw goedgekeurde lijst staat kan geen incasso doen. Hoe dit precies voor jouw bank werkt lees je hier.
Een paar dagen nadat de gegevens van klanten zijn gelekt komen de eerste meldingen van phising al binnen. Deze e-mail lijkt te zijn verzonden door Odido maar is niet echt.

Wat schrijven de hackers?
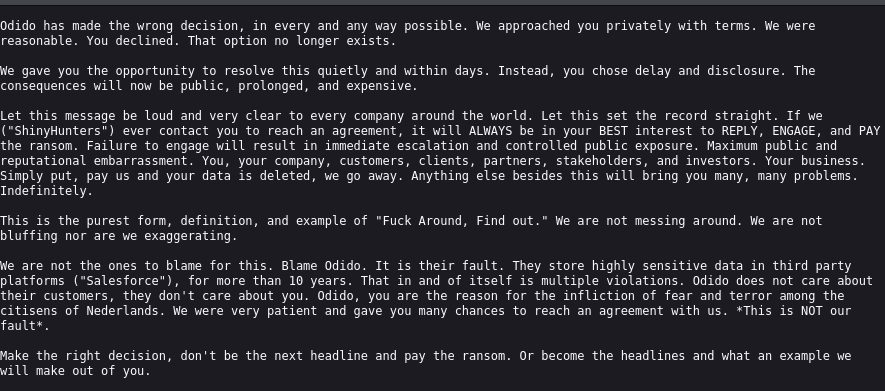
De hackers laten de onderstaande boodschap achter. De tekst is begrijpelijk, maar duidelijk niet geschreven door een native speaker en bevat meerdere grammaticale en stilistische fouten, zoals “citisens of Netherlands”.
De afzender (ShinyHunters) stelt dat Odido een redelijke, vertrouwelijke regeling heeft afgewezen en dat die optie nu niet meer bestaat. Omdat Odido niet heeft betaald of samengewerkt, dreigen de hackers met publieke escalatie en reputatieschade.
Ze claimen dat organisaties altijd beter kunnen reageren en losgeld betalen om grotere schade te voorkomen. Volgens hen ligt de schuld bij Odido vanwege het opslaan van gevoelige klantdata (o.a. in Salesforce), wat zij bestempelen als nalatig en in strijd met regels.
De boodschap is feitelijk een ultimatum: betaal het losgeld om verdere publicatie en schade te voorkomen, anders zullen zij de situatie publiek maken en Odido als voorbeeld gebruiken.