De corona-app. Recept voor mislukking. Welke van deze zeven apps wil het kabinet gaan inzetten?
Het kabinet heeft uit ruim 700 inzendingen zeven apps geselecteerd. Mogelikk een daarvan zal worden gebruikt voor onder meer het registeren van contacten.
Om een app effectief te laten zijn moet een bepaald percentage Nederlanders de app gebruiken. Dat is ongeveer 60 %. In Singapore gebruikt maar 1/6 van de bevolking de app. Dat is vermoedelijk veel te weinig. Het Nederlandse kabinet wil niet dat gebruik van de app verplicht wordt.
De apps die na een selectie door 67 experts op het terrein van epidemiologie, gezondheidszorg, privacy, informatiebeveiliging en ict zijn overgebleven zijn:
Covid19-alert (covid19-alert.eu), DDT Consortium (dtact.com), de combinatie Accenture/KPN, (accenture.com), Capgemini Nederland samen met databedrijf Cogvio uit Tsjechië (capgemini.com), het Duitse ITO (ito-app.org), de AI startup DEUS (deus.ai) en internationale adviesbureau Sia Partners uit Parijs (sia-partners.com)
Tijdens een appathon op 18 en 19 april kunnen experts vragen stellen aan de makers van de apps. Er is een livestream zodat belangstellenden kunnen meekijken en meedenken. Minister Hugo de Jonge van Volksgezondheid maakt dinsdagavond bekend of en zo ja welke app(s) het kabinet wil inzetten.
Ict-expert Brenno de Winter zegt tegen BNR dat veel partijen niet konden aangeven hoe de privacy wordt gewaarborgd. “Het ruikt bijna naar onbehoorlijk bestuur”, zegt hij tegen de zender. Net als zes andere experts is hij afgehaakt en werkt niet meer mee aan de selectie.
Er is veel discussie in Nederland over het gebruik van een app om contacten te kunnen traceren. Ten eerste vanwege de zorgen om privacy en ten tweede is het maar de vraag of met een app het virus is tegen te houden.
In een Covid-19 brief aan het parlement somt de regering elf criteria op (bladzijde 7) waaraan de app moet voldoen:
- Herleiding naar een persoon is onmogelijk
- Broncode en ontwerp van de app zijn beschikbaar
- De app moet makkelijk en veilig te downloaden zijn
- Alle communicatie is bewijsbaar veilig
- De match van ziektemeldingen met recente contacten gebeurt op de eigen telefoon of elders volledig anoniem
- De app is tenminste in het Nederlands en het Engels beschikbaar
- Er is geen centrale opslag van persoons- of locatiegegevens
- De app communiceert op basis van gangbare en open standaarden
- De gebruiker kan de applicatie verwijderen en dan worden ook alle gegevens verwijderd
- De leverancier van de applicatie biedt de mogelijkheid om updates uit te voeren
- De aanbieder verklaart dat de app voldoet aan geldende wet- en regelgeving (Avg, etc)
Een van de functionele eisen zou zijn “De oplossing moet binnen enkele dagen breed uitgerold worden naar burgers in Nederland”. Een overzicht van de eisen staat in dit document. Dat wordt steeds bijgewerkt door een aantal ontwikkelaars en security specialisten.
Rutte noemde in zijn wekelijkse persconferentie op 17 april dat de app open-source moet zijn. Eerder was door minister Hugo de Jonge tijdens een debat in de Tweede Kamer echter aangegeven dat de broncode openbaar moet zijn, maar de software hoeft niet open-source te zijn.
Een aantal experts geeft aan de Volkskrant aan dat ze geen idee hebben hoe deze zeven apps zijn geselecteerd.
Met name over Sia Partners uit Singapore is veel onvrede. Meerdere expertgroepen (de 67 experts werden onderverdeeld in kleinere groepjes) wezen het voorstel van Sia expliciet af op privacygronden. ‘Dat juist Sia nu op de lijst staat, is onbegrijpelijk.
Eerder is in Belgie een soortgelijke selectie gedaan. Philippe de Backer, Minister van Privacy en Digitale Agenda, zei hierover ‘Al de voorgestelde apps zijn op dit moment niet aanvaardbaar omdat ze Europese privacyregels overtreden’.
De broncode van de meeste apps zijn intussen gepubliceerd.
Een aantal apps gebruikt Bluetooth voor het registeren van andere mensen die in de buurt zijn geweest van de drager van een mobiele telefoon. Dit stuk geeft informatie over hoe betrouwbaar Bluetooth is en hoe de app bouwers het geimplementeerd hebben.
De zeven kandidaten
Tijdens de appathon hebben mensen een Google spreadsheet gemaakt met informatie over de apps. Dit uitgebreide overzicht is hier te zien.
De app Covid19-alert die op de Nederlandse shortlist staat wordt gemaakt onder onder andere een aantal Belgen. Zeer waarschijnlijk viel Covid19-alert in Belgie al af.
Deze club werkt samen met een aantal andere clubs waaronder een Blockchain club genaamd DigiByte die wat met Cryptocurrency doet. Covid19-alert maakt gebruik van blockchain en is daardoor zeer robuust. Er kan geen manipulatie van data worden gedaan.
De code is gestuurd naar KPMG en die doet de audit van de code. De code is nog niet openbaar.
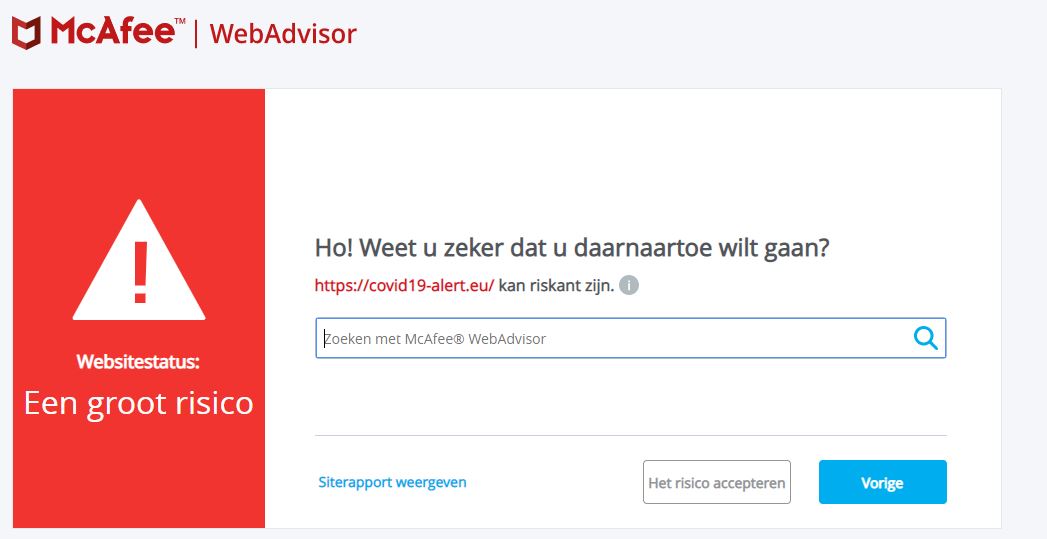
Bij het bezoeken van de website van Covid19-alert valt direct een waarschuwing over phishing op.
Iemand heeft op Tweakers. net zijn eerste indruk van de open source code van de app van ITO beschreven.
Een simpele scan door de code laat al zien dat ze niet aan de voorwaarden voldoen, ze slaan naast het bluetooth id immers op hoe laat en op welke datum het contactmoment is geweest. Dat betekent dat ik na een melding kan bepalen wie van mijn contacten besmet is geworden.
De opensource code is zaterdagmiddag op GitHub geplaatst.
Op zondag bericht RTL Nieuws dat er een datalek is geconstateerd in de broncode. Bovendien bleek dat @ministryprivacy twee weken geleden aan de makers van COVID-19 Alert adviseerde om ephemeral UUID’s te gebruiken en nu blijkt dat ze nog altijd statische UUID’s gebruiken waardoor gebruikers eenvoudig te volgen zijn
ITO is een Duitse startup gestart na een hackaton in maart. Als enige van de zeven apps is de broncode openbaar. Het is door de open-source community ontwikkelt Er is een Android app beschikbaar. Deze lijkt een maand geleden ontwikkeld te zijn (in 1 dag) tijdens de #WirVsVirus Hackathon in Duitsland. Op 16 april schrijft het in de publieke roadmap: “We zijn nog niet begonnen aan iOS. Misschien kunnen we implementatie lenen van andere open source implementaties” “Er is nog geen backend” “We hebben geen bedrijf. we kunnen dus geen contracten tekenen” . Dat klinkt allemaal niet heel veelbelovend. 20 mensen werken in het core-team aan de app en in de periferie nog 130 mensen.
Een van de kandidaten is DDT Consortium. DDT staat voor DTACT, Digi.me en TNO . Digi.me is een datakluis voor burgers. Het wordt al gebruikt voor een toepassing in de zorg en is getest en goedgekeurd door VWS. Het biedt een zogenaamde Persoonlijke Gezondheids Omgeving (PGO)
DutchSec is een bedrijf met minder dan 20 werknemers. DTACT is een label dat wordt gebruikt voor de corona-app. Sander Swinkels is de CEO van het Utrechtse cybersecurity bedrijf DutchSec. In de Volkskrant is te lezen dat technisch gezien is het dataplatform van zijn bedrijf klaar is. Daarna moet er nog wel een app worden gebouwd, maar ook daar heeft een bedrijf al aangeboden dit ‘om niet’ te willen doen, Triple uit Alkmaar.
Als enige heeft deze kandidaat geen bluetooth-app, omdat ze vinden dat tracking nog niet belangrijk genoeg is in deze periode. Andere corona-apps kunnen de data leveren voor de digi.me oplossing.
Swinkels wil in Singapore ook een bedrijf openen. Voor FD gaf Swinkels aan dat hij geen app bouwer is. Swinkels heeft daarom besloten samen te werken met het Britse Digi.me, een digitale kluis waar mensen al hun inlogcodes voor sociale netwerken kunnen opslaan.
De vertegenwoordiger van DDT geeft aan dat er geen technische documentatie gepubliceerd gaat worden omdat dit geen onderdeel van de vraag van de overheid is.
DEUS is een nieuwe bedrijf van de vorig jaar bij Accenture Interactive vertrokken Ron Vrijmoet. In een interview met Vrijmoet gepubliceerd op 5 maart 2020 is niets te lezen over corona en een initiatief om een app te maken. Het heeft een app genaamd WelzijNL gebouwd op basis van dp-3t protocol. De app is klaar en wordt getest. Gebouwd door een aantal universiteiten oa van Oxford. De broncode wordt nu beschikbaar gesteld. Deze staat hier. Vrijmoet geeft aan dat er 20 mensen werken bij DEUS en dat ze beschikken over een netwerk van 35 specialisten.
DEUS baseert haar app op DP3T. Dat heeft nog geen goede backend. Danny Verloop van DEUS geeft aan dat het bedrijf daar nog onderzoek naar moet doen om vervolgens te gaan bouwen. De app van DEUS slaat geen telefoonnummers of andere persoonsgegevens op.
De app van Capgemini heet AlleenSamen. In Tsjechie is deze app in gebruik en heet eRouška. Die schijnt weer gebaseerd te zijn op de OpenTrace app uit Singapore. Naast de app heeft Capgemini een centraal data platform dat Smart Quarantine heet. Dit platform biedt de GGD of RIVM de mogelijkheid om data analyses te maken. Het geeft inzicht in waar een virus is uitgebroken. Capgemini lijkt een serieuze speler. Het is een concept voor een datagestuurde lockdown. In grote lijnen sluiten de ontwikkelaars aan bij het idee van een app die het intermenselijk contact bijhoudt. De ontwikkelaars deden onlangs mee aan de Hackaton ‘Hack the Crisis‘ en werden tweede. Omgeveer 40 medewerkers zijn momenteel betrokken bij de ontwikkeling.
De app is open source en de bron code is beschikbaar. Waar wist de woordvoerder niet. De app is uitgerold in Tjeschie. Voldoet als enige app aan de Web Content Accessibility Guidelines WCAG standaard. De broncode is hier te vinden.
Nu.nl geeft aan dat Accenture geen details kon geven over haar app. Tijdens de appathon gaf men aan dat de app genaamd ‘Stopp Corona’ reeds live is in Oostenrijk voor het Rode Kruis met 300.000 gebruikers. Het werkt met Bluetooth en kan in Nederland binnen twee weken operationeel zijn. Wat de rol van KPN precies is bleef onduidelijk. Oostenrijkse onderzoekers deden middels reverse enginering een onderzoek naar de Android app en vonden geen issues wat betreft de privacy. Ook de jurist Max Schrems deed een onderzoek naar de broncode. Deze app gebruikt Google Nearby, een ultrasound oplossing dat wordt gebruikt om de afstand tot een andere telefoon te berekenen.
De broncode van de app van Accenture is vanaf volgende week openbaar. De broncode van deze app wordt volgens Accenture gecheckt door privacybedrijf Noyb van Max Schrems. De app in Nederland gaat ‘NL Coronavrij’ heten.
Sia Partners heeft ontwikkelaars in Parijs en Amsterdam aan de app werken. De app heet ‘Samen onder controle’. Maar ook de naam OpenTrace komt voor. Het stuurt het telefoonnummer naar de overheid en de data wordt 21 dagen opgeslagen. Bij de pitch sprak men dat gegevens in een database van VWS komen. VWS krijgt alleen toegang tot data als er iemand is geinfecteerd. De app is gebaseerd op de corona-app uit Singapore. De CNIL (Franse toezichthouder) heeft blijkens de opmerking van een van de experts nogal wat kritiek op Sia.
Een van de vertegenwoordigers van Sia Partners sprak zichzelf tegen. In de pitch vertelde hij dat de app ‘privacy by design’ heeft. Maar in de sessie over privacy met experts geeft hij toe dat de app geen ‘privacy by design heeft’.
Van de andere kandidaten is nog geen openbare informatie te vinden over hun app.
Een overzicht van de apps en of de opensource code al beschikbaar is vind je hier. Een ander overzicht van de apps hier.
De hackaton
De broncode van de apps wordt niet openbaar gemaakt voordat een van de apps is geselecteerd en een contract is getekend. KPMG doet een review van de code op dit moment. De CIO van het Ministerie van VWS, Ron Roozendaal, baalt ervan dat niet alle broncode openbaar is, en kondigt aan dat ALLE broncodes van de apps binnen enkele uren worden gepubliceerd.
Later na veel kritiek is dit aangepast. De broncode wordt nog zaterdag openbaar gemaakt.
De experts die vragen stellen aan de kandidaten hebben zelf geen documentatie over de app. Veel is nog onduidelijk over met name beveiliging en privacy.
Een aantal experts die betrokken waren bij de hackaton zijn Victor van Hagen , Rob van Eijk , Jeroen Terstegge
Johan Kroone, Ton van Weerdenburg, Siri Beerends, Daryl, TomTom oprichter Pieter Geelen, Michiel Leenaars, Dennis de Geus. Rik Crutzen, Victor Zuydweg
Het blijkt dat de GGD wil dat de app het werkproces ondersteunt. Een arts moet besluiten of de persoon die besmet is geraakt ook een signaal naar zijn contacten kan geven.
Paul van der Velpen,Directeur Publieke Gezondheid Gelderland Midden a.i. bij Veiligheidsregio Gelderland Midden zei hierover : In de groep van de doelmatigheid […] hebben we vooral gekeken van: ondersteunt die bepaalde app het werkproces van de GGD, of zorgt het alleen maar voor méér ruis en méér werk. Dus dat is heel belangrijk, dus we hebben elke partij die we hebben langs zien komen bevraagd op: hoe verhoudt die app zich in de ondersteuning van het werkproces van de GGD. En daarin is het heel belangrijk dat een arts, dat kan de huisarts zijn maar ook de GGD, samen met de melder bekijkt hoe zitten die contacten in elkaar, en is dat de moeite waard om die melding door te zetten. Dat is nu het werkproces en dat, denk ik, moet blijven. Als je dat te gemakkelijk gaat maken, en denkt ah die melding zetten we wel even door, ga je heel veel onrust veroorzaken en heel veel onnodig werk. En volgens mij waren we er vandaag niet op uit om onnodig werk te gaan organiseren.
De opname van de livestream is hier te zien.