Weer een deskundoloog op tv. Cor Molenaar praat onzin over Ahold hack
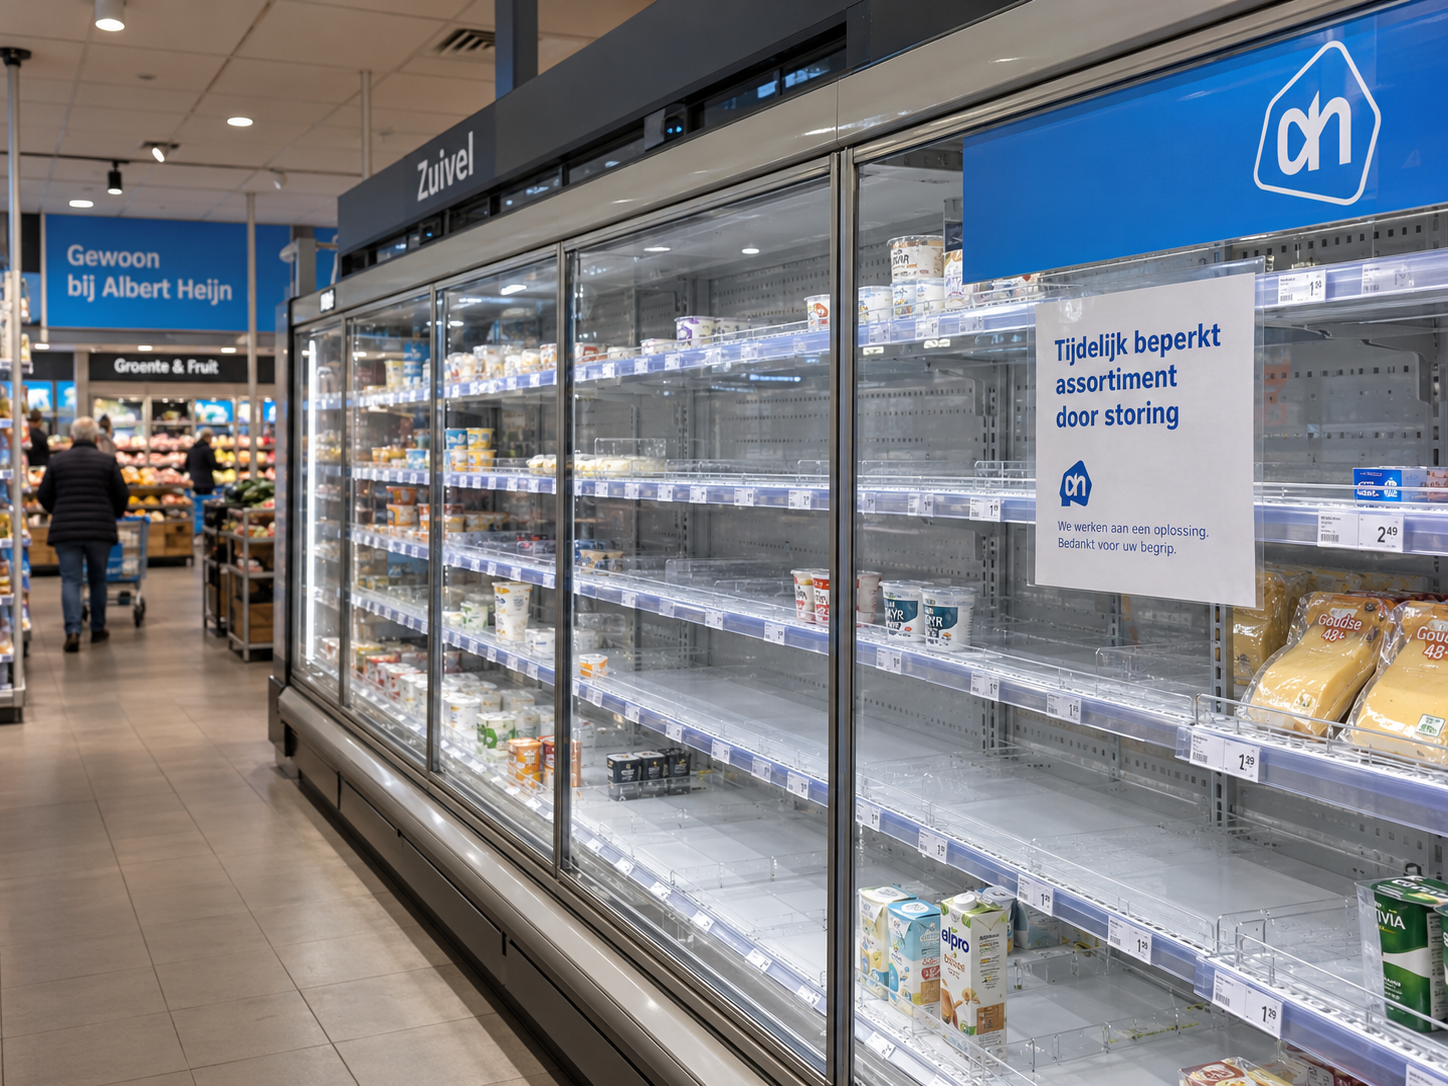
Op maandag 12 oktober werd duidelijk dat Ahold een groot probleem had. Het bedrijf had haar ICT-systemen moeten uitzetten vanwege wat in eerste instantie werd gecommuniceerd als een ICT-storing. Later bleek het om een cybersecurity incident te gaan. De supermarkten werden niet meer bevoorraad. Deskundigen en deskundologen gaven op televisie een uitleg. Een daarvan deed nogal opmerkelijke uitspraken.
deskundoloogbetekenis & definitie
(1969) (spot.) iemand die zich uitgeeft voor deskundige; pseudo-expert. Vgl. geleerdheid*.
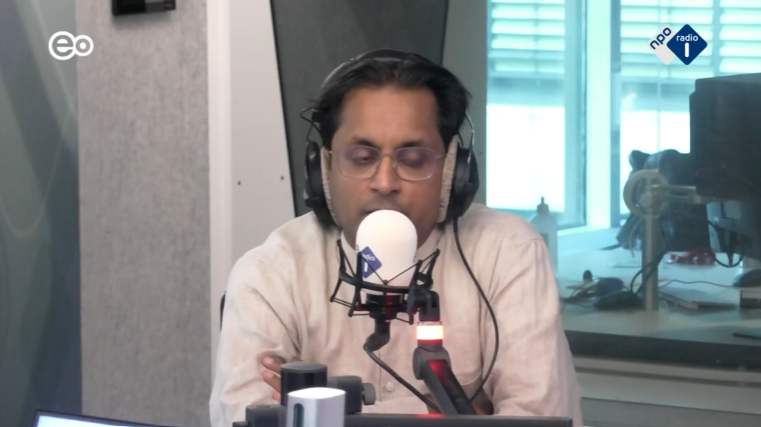
Het gaat om Cor Molenaar. Hij was op 13 oktober te gast bij de talkshow Renze op RTL4. Hij werd daar gepresenteerd als retailexpert die voor Albert Heijn werkte. Hij is ook emeritus hoogleraar e-marketing van de Erasmus Universiteit Rotterdam. Hij vertelt dat er op zondag heel veel traffic naar de website van de supermarkt kwam. Hij vond de vraagstelling van Eva Jinek niet juist. Zij had een gesprek met de CEO van Ahold. “Chapeau Albert Heijn en chapeau IT-specialisten” voor het dichtgooien van de site, zegt Molenaar.. “En dan ga je onderzoeken waar komt het vandaan, is het soms Extinction Rebellion, weet je ook niet”. Molenaar gaat verder ” het is een DDOS aanval geweest met heel veel traffic, er is geen enkel signaal dat ze in de systemen geweest zijn”. Van een Albert Heijn bron had Molenaar gehoord dat de aanvallers niet bij de data zijn gekomen. Hij zegt ook dat hij nooit voor Albert Heijn heeft gewerkt. Dat is vreemd want de redactie van Renze presenteerde hem als expert die voor Albert Heijn had gewerkt.
In het FD van 14 oktober geven bronnen informatie . Wat volgens één bron nu opvalt is dat een aantal dochterondernemingen tegelijkertijd geraakt is. ‘Hun systemen zijn niet gekoppeld. Het moeten daarom meerdere aanvallen zijn geweest.’
Dat laatste is interessant. Niet alleen de website van Albert Heijn is uitgevallen, ook die van Gall en Gall en de ETOS. Zo ziet de site van Gall en Gall er op donderdag uit.
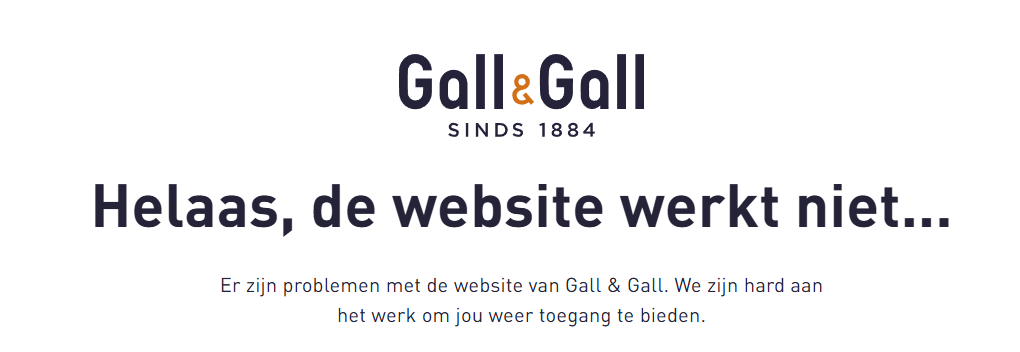
Ook websites van andere dochterondernemingen van Ahold, zoals die van de Amerikaanse supermarktketen Stop&Shop, zijn nog altijd offline. Het Belgische Delhaize functioneert deels.
Ook voor het AD zegt Molenaar dat er sprake is van een DDOS-aanval:
Molenaar denkt dat Albert Heijn is getroffen door een DDoS-aanval en niet door een hack. Bij een DDoS-aanval wordt een systeem overspoeld met internetverkeer, waardoor het niet meer normaal kan functioneren. Bij een hack probeert iemand ongeoorloofd toegang te krijgen tot een computer, netwerk of systeem, bijvoorbeeld om gegevens te stelen. De meeste kenners wijzen inmiddels wel in de richting van een cyberaanval.
Wat is er aan de hand?
Natuurlijk is er geen sprake van een DDOS-aanval. Ahold heeft haar systemen die via internet benaderbaar zijn goed beschermd. Dat wordt gedaan door een externe partij, zeer waarschijnlijk Akamai. Netwerkverkeer naar de websites van Albert Heijn komt eerst langs computers van Akamai. Die houden DDOS-verkeer tegen zodat de websites benaderbaar blijven voor klanten. Diensten als Akamai kunnen ook verkeer uit bepaalde landen tegenhouden. Zien de ICT-specialisten veel verkeer uit Turkije, en niemand bestelt boodschappen vanuit Turkije, dan wordt dat verkeer tegengehouden.
Bij een DDOS aanval gaat een bedrijf niet interne servers uitzetten. Een dergelijke drastische maatregel neem je alleen om te voorkomen dat een hacker nog meer schade aanricht. Het kan zijn dat de hacker data aan het downloaden was en ICT-medewerkers niet zagen hoe dit precies gebeurde. Waarschijnlijker is dat systemen van Ahold waren voorzien van ransomware. Zou Ahold niet betalen dan konden de servers niet meer worden gebruikt. De ICT-specialisten hebben dan veel tijd nodig om systemen vanaf backup weer te herstellen.
We weten niet wat er is gebeurd anders dat er een hack is gewesst. Dat Ahold zoveel tijd nodig heeft om de websites en alle achterliggende systemen weer in de lucht te krijgen maakt duidelijk dat er geen sprake is van een DDOS-aanval. Cor Molenaar zegt onzin.