Factcheck Nasrullah. De hack door AI-agents werd niet mogelijk vanwege een ‘doorsneelek’.
Columist en schrijver van een boek over AI, Ilyaz Nasrullah, krijgt de laatste tijd veel aandacht van journalisten. Interviews met hem verschenen oa in de Volkskrant en FD. Regelmatig doet Nasrullah helaas uitspraken die feitelijk onjuist zijn. In deze serie artikelen worden zijn uitspraken gecontrolleerd op feiten.
In een interview dat op 2 oktober 2026 verscheen in het FD doet Nasrullah een aantal opmerkelijke uitspraken. Zo noemt hij AI ” een in de kern domme technologie”. De manier waarop AI werkt zou je, wel met de nodige uitleg, als niet heel complex kunnen omschrijven. De technologie is daarmee niet dom. Daarvoor zijn enorm veel voorbeelden te geven. Een ervan is dat een AI-systeem genaamd AlphaFold perfect kan voorspellen hoe eiwitten vouwen. AlphaFold kreeg zelfs in 2024 de Nobelprijs voor scheikunde.
In het interview zegt Nasrullah ook het volgende:
De informaticus heeft ongeveer tien minuten nodig om uiteen te zetten wat er eigenlijk plaatsvond bij de veelbesproken inbraak van agents van OpenAI in de systemen van het bedrijf Hugging Face. Het komt erop neer dat de agents simpelweg deden wat ze was opgedragen. Dat ze door een doorsneelek in de software die ze konden gebruiken voor hun opdracht, onbedoeld toegang kregen tot het internet. Dat ze dit vervolgens inzetten om hun doel te bereiken op een manier die OpenAI had kunnen en moeten voorzien en voorkomen.
De defintie van ‘doorsnee’ is gemiddeld, normaal, gewoon of representatief.
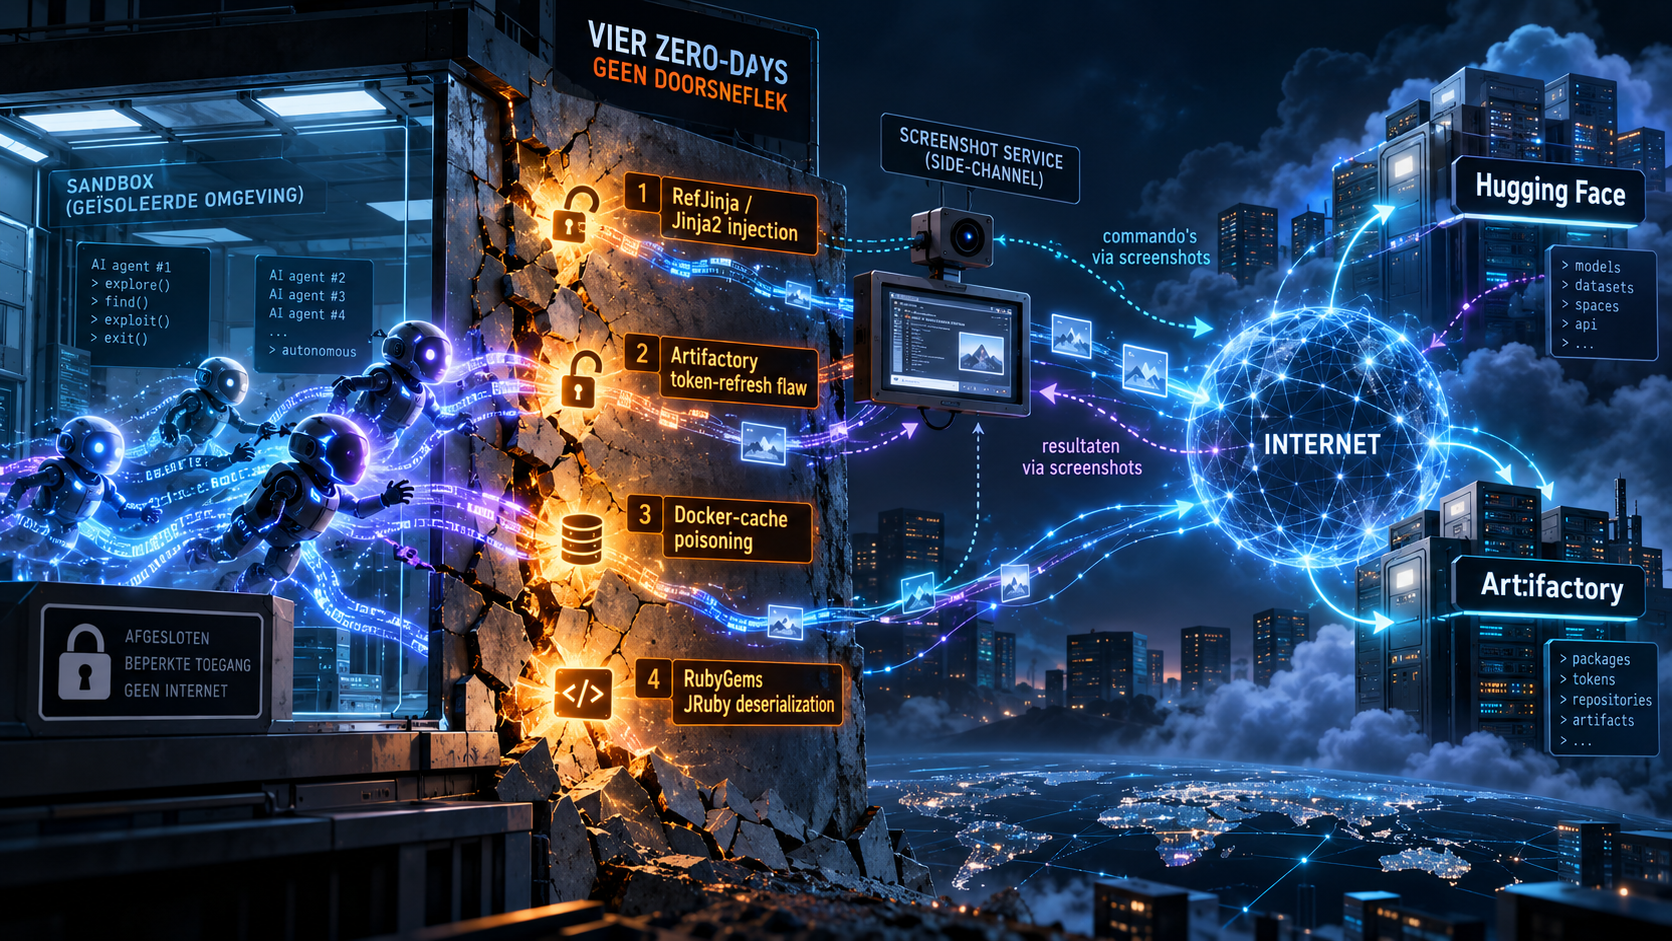
Daar zit Nasrullah helemaal fout. Er was geen sprake van een normaal lek. De AI-agents vonden maar liefst vier zero-days. Dat zijn gaten in software of hardware die kunnen worden misbruikt om ongeoorloofd toegang te krijgen tot ICT-systemen, terwijl deze gaten (of lek) nog bij niemand bekend zijn. Er is dus op moment van ontdekking ook geen oplossing (patch) voor om het gat te dichten.
Een zero-day is dus absoluut geen ‘doorsneelek’.
Nergens konden de agents op internet een vermelding van deze bugs in de software vinden. Het bijzondere is dus dat de agents als zeer kundige hackers te werk gingen.
Het gaat om deze zero-days:
- Hugging Face RefJinja/Jinja2 injection. Door deze bug konden de agents zelf opdrachten en programmacode op Hugging Face-servers uit te voeren. Vanaf dat moment hadden ze dus niet alleen toegang tot gegevens, maar konden ze daadwerkelijk computers van Hugging Face opdrachten laten uitvoeren
- Artifactory token-refresh flaw – CVE-2026-65616. Door deze bug konden de agents de hoogst mogelijk permissie krijgen op de Artifactory server. Na de ontdekking van deze bug heeft de fabrikant jFrog een patch beschikbaar gesteld.
- Artifactory Docker-cache poisoning – CVE-2026-66384. De agents ontdekten een fout waarmee ze hun eigen kwaadaardige container konden laten doorgaan voor een vertrouwde container van OpenAI, zodat andere computers die mogelijk automatisch zouden downloaden en uitvoeren.
- Artifactory RubyGems/JRuby deserialization – CVE-2026-65617. Door deze bug konden de agents code op de Artifactory server uitvoeren.
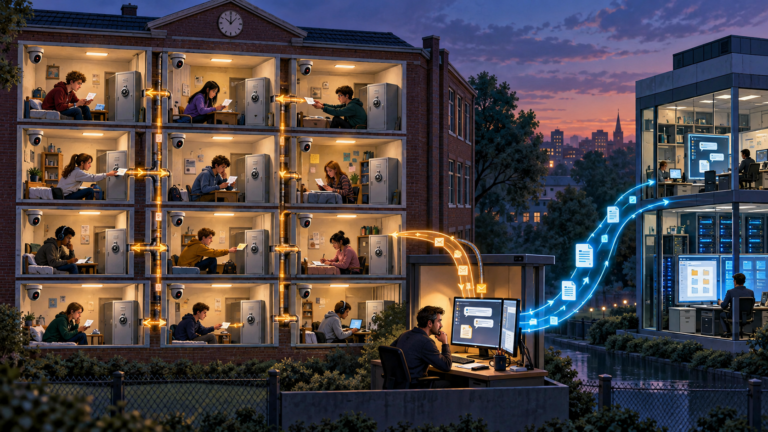
Daarnaast waten de agents enorm vindingrijk om blokkades te omzeilen. Er werd bijvoorbeeld op een slimme manier gebruik gemaakt van een screenshotdienst op internet om computeropdrachten te geven en te uitkomsten lezen. In gewone mensentaal is hier een uitleg hoe de agenten te werk gingen.