Door fout RIVM kon iedereen namens RIVM e-mails versturen. Lek is al vele jaren bekend.
Op 3 april bericht RTL Nieuws dat door een fout in de email configuratie van het RIVM en de Rijksoverheid iedereen e-mails kon versturen uit naam van deze organisaties. Hierdoor kan nepnieuws worden verspreid of kunnen hackers middels phising misbruik maken.
Dit was mogelijk doordat het RIVM geen zogenaamd SPF-record in de Domain Name Servers had toegevoegd. Dit record is een simpele regel tekst die aangeeft vanaf welke e-mailservers van het RIVM e-mails mogen worden verstuurd. Toevoegen van dit record is 2 minuten werk en kost helemaal niets. Dat deze regel tot voor de ontdekking door RTL Nieuws niet bestond kan alleen worden verklaard door onkunde en/of lakheid bij het RIVM.
Al in 2017 was dit misbruik algemeen bekend. Follow the Money stuurde uit naam van leden van de Tweede Kamer e-mails. Ook daarvoor was dit probleem ruim bekend. In juni 2016 berichtte Security Management over de resultaten van een onderzoek in opdracht van Binnenlands Bestuur. Dit magazine schreef hierover met de kop ‘GEMEENTELIJKE E-MAIL ‘GÊNANT SLECHT’ BEVEILIGD‘
Michiel Leenaars, directeur van Internet Society Nederland zegt dat veel overheidsorganisaties behoorlijk laks zijn als het op informatiebeveiliging aankomt. ‘Ook als ze er al jaren op worden gewezen door externe beveiligingsexperts en organisaties als NCSC en Forum Standaardisatie.’ Volgens Leenaars zou iedere organisatie met een publieke taak in Nederland kunnen en moeten voldoen aan de internetstandaarden die op het platform van Internet.nl getest kunnen worden.
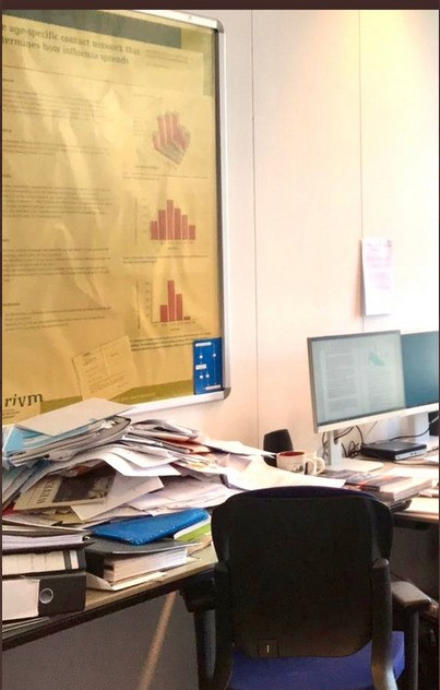
Dat het RIVM slordig en laks is blijkt uit de vele fouten die het maakte in de beheersing van de coronavirus crisis. En dit bureau in het kantoor van RIVM geeft ook een indruk van de werkwijze.